1. Comptes d’accés, explicació i custòdia de credencials
1.1. Tipus de comptes i justificació d’ús
L’accés a les diferents plataformes web de l’entorn acadèmic i de desenvolupament es realitza de manera organitzada utilitzant dos tipus de perfils clarament diferenciats:
- Compte corporatiu/institucional del centre: S’utilitza per accedir a les plataformes oficials de gestió acadèmica, campus virtual i eines de comunicació interna (com Moodle, correu corporatiu o Microsoft 365 / Google Workspace). La tria d’aquest compte està justificada per la necessitat d’identificació oficial davant l’alumnat i el professorat, l’accés als recursos centralitzats del centre i el compliment de les polítiques de privadesa institucionals.
- Compte personal/professional de desenvolupament: S’utilitza per a plataformes externes de desenvolupament, repositoris i serveis en el núvol (com GitHub, GitLab, Docker Hub o Cisco NetAcad). Es justifica per mantenir la continuïtat del perfil professional i del repositori de projectes més enllà de la finalització del cicle formatiu.
1.2. Justificació del mètode de custòdia segura de credencials
Per tal de protegir les dades d’accés i evitar compromisos de seguretat en l’entorn de treball, s’ha definit la següent estratègia de custòdia:
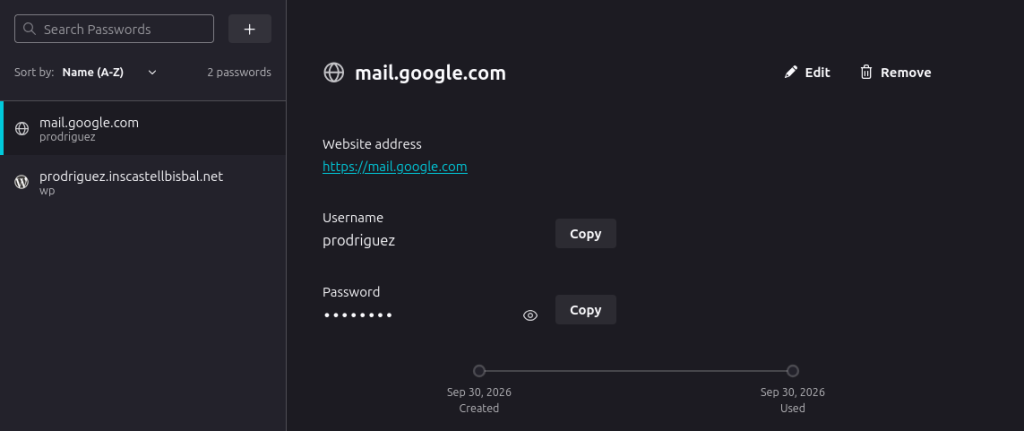
- Ús d’un gestor de contrasenyes xifrat: Les credencials s’emmagatzemen utilitzant un gestor de contrasenyes segur (com Bitwarden o KeePassXC) protegit mitjançant una master password complexa.
- Generació de contrasenyes úniques i complexes: Es rebutja la reutilització de claus entre plataformes; cada servei disposa d’una contrasenya aleatòria d’alta complexitat (més de 16 caràcters, combinant lletres majúscules, minúscules, números i símbols).
- Autenticació de doble factor (2FA / MFA): S’ha activat el factor de doble autenticació mitjançant aplicacions d’autenticació (com Google Authenticator o TOTP) en totes les plataformes que ho permeten, afegint una capa addicional de protecció en cas de filtració de la clau principal.
2. Inventari de plataformes, comprovació d’accés i funcionament
A continuació es detalla l’inventari de les plataformes web utilitzades, el compte associat i el seu mecanisme de funcionament i verificació d’accés:
2.1. Inventari i funcionament de les plataformes
| Plataforma Web | Compte Utilitzat | Funció i Mecanisme d’Accés |
| Campus Virtual / Moodle | Corporatiu | Plataforma de gestió de l’aprenentatge (LMS). L’accés es realitza mitjançant autenticació centralitzada (SSO) amb el correu institucional per consultar continguts, lliurar tasques i rebre qualificacions. |
| GitHub / GitLab | Personal / Desenvolupament | Plataforma de control de versions i repositori de codi en el núvol. L’accés es realitza mitjançant credencials d’usuari i autenticació 2FA, combinat amb claus SSH per al desplegament de codi des del terminal local. |
| Cisco Networking Academy (NetAcad) | Corporatiu / Personal | Portal d’aprenentatge de xarxes i descàrrega de programari especialitzat (Packet Tracer). L’accés requereix validació de credencials de l’acadèmia i permet l’accés als cursos i exàmens oficials. |
| Plataforma de Gestió / Correu Corporatiu | Corporatiu | Gestió de comunicacions de l’alumnat i accés a eines de productivitat en el núvol. L’accés es valida mitjançant el portal d’identitat de la institució. |
2.2. Procés de comprovació d’accés
- Verificació d’inici de sessió: S’ha comprovat l’accés individualitzat a cadascuna de les plataformes de l’inventari introduint les credencials corresponents des del navegador web.
- Validació del doble factor: S’ha confirmat que el sistema sol·licita i valida correctament el codi de seguretat 2FA en les plataformes configurades.
- Comprovació de permisos: S’ha navegat pels taulers principals de cada portal per verificar que el compte disposa dels permisos d’accés adequats als cursos, repositoris i mòduls assignats.
Evidències